你的信箱容量不足,請立刻登入清理!社交工程攻擊如何竊取企業憑證資訊?
「你的信箱容量已達上限,信件無法收發,請立即處理。」一封看似正常的系統通知信,在使用者點擊按鈕的那一刻,就可能成為企業帳號憑證外洩的破口。
安碁資訊近期觀察到一起攻擊事件,攻擊者並未採用「中獎」、「欠款」等常見生活化情境作為誘餌,而是仿造工作情境中,更容易引起收件人注意的系統通知信。釣魚信件以「信箱容量已達上限、郵件可能無法正常收發」等訊息營造急迫感,並在信中設計明顯的行動呼籲按鈕,要求使用者立即點擊處理。
擬真的郵件內容與偽冒頁面,降低了收件人的戒心,提高點擊連結與輸入帳號憑證的機率,使攻擊者得以竊取相關資訊。
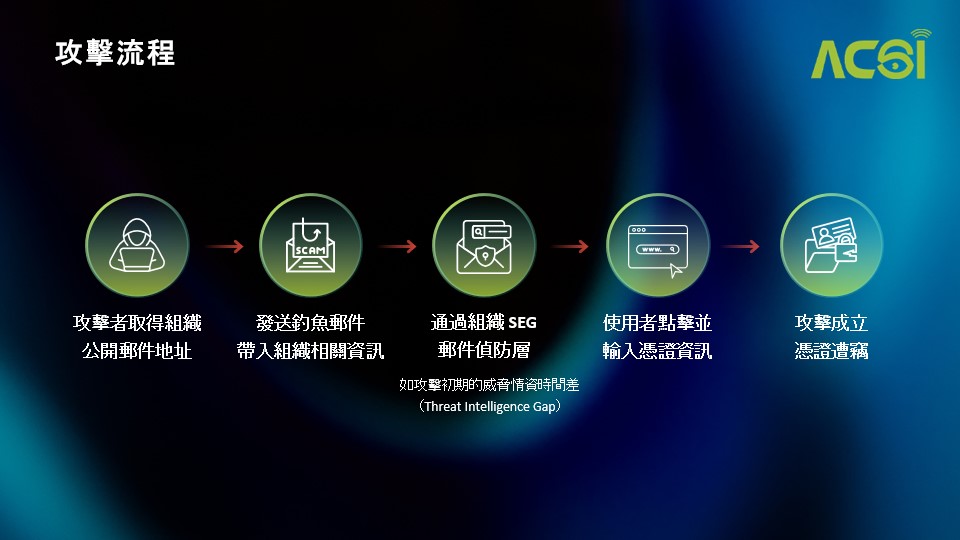
社交工程攻擊流程一覽
整起攻擊可拆解為以下步驟:
- 攻擊者取得組織公開的郵件地址。
- 發送釣魚郵件,並在內容中帶入組織相關資訊,提高擬真度。
- 郵件通過組織的 SEG(Secure Email Gateway,安全電子郵件閘道)偵測機制,未被攔截。
- 使用者點擊郵件中的連結,並在偽冒頁面輸入帳號憑證。
- 攻擊者取得憑證,進而有機會利用遭竊帳號進行後續攻擊。
釣魚郵件之所以能繞過電子郵件安全防護機制,其中一項可能原因是「威脅情資時間差」(Threat Intelligence Gap)。在攻擊初期,新出現的惡意網域、寄件來源等特徵可能尚未被威脅情資資料庫收錄,因此在防護機制識別並更新相關資訊前,釣魚郵件就可能進入收件者的信箱。
此外,攻擊者還運用了多項手法,利用使用者對日常工作流程與系統介面的熟悉感,增加辨識難度:
- 高度仿真的釣魚網站:頁面設計高度模仿真實系統介面。
- 擬真的寄件者名稱與郵件內容:寄件者顯示名稱、信件排版與內容經過設計,模仿官方系統通知的用語與格式。
- 仿造CAPTCHA人機驗證:加入偽造的人機驗證流程,增加頁面的可信度與真實感。
- 依帳號網域自動顯示企業Logo:當使用者輸入帳號後,頁面會自動帶出該網域對應的企業標誌,進一步強化官方頁面的錯覺。
- 刻意設計兩階段輸入流程:首次輸入帳號密碼後,頁面刻意顯示錯誤訊息,讓使用者誤以為只是輸入錯誤,並誘導再次輸入;待第二次輸入後,再跳轉至其他頁面,完成憑證蒐集。
企業、個人如何防範社交工程攻擊?
防範社交工程攻擊,需要組織與人員雙軌並進。
組織面:
- 定期辦理社交工程演練,並依實際攻擊樣態更新演練情境,提高演練擬真度。
- 建立可疑郵件通報機制,明確定義通報管道與後續處理流程。
- 持續強化人員資安意識,並依演練結果進行針對性教育,改善高風險行為。
人員面:
- 確認寄件來源:顯示名稱正確,不代表郵件一定由官方發送,仍須進一步確認實際寄件地址與網域。
- 留意高擬真攻擊:AI 技術已能協助攻擊者生成更自然流暢的文案與偽冒內容,不能僅憑文法錯誤、排版瑕疵或視覺品質判斷郵件真偽。
- 避免開啟可疑連結:收到帳號異常、密碼重設或緊急通知類郵件時,應透過官方管道自行登入查證,避免直接點擊信中連結。
- 發現異常立即通報:若已點擊可疑連結、輸入帳號密碼,或發現可疑郵件,應立即依組織既定流程通報。
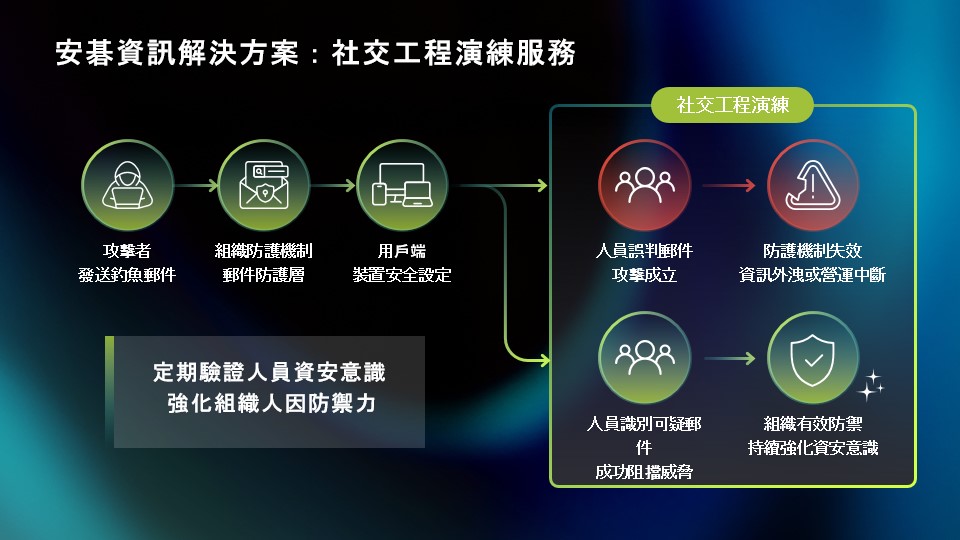
安碁資訊解決方案:社交工程演練服務
即使郵件已經過安全機制分析,釣魚郵件仍可能利用新興寄件來源、動態變化的網址及頁面跳轉等手法,躲過偵測並進入使用者信箱。面對持續演變的社交工程攻擊,人員的辨識能力與通報觀念,仍是組織防禦體系中不可或缺的一環。
安碁資訊社交工程演練服務透過模擬真實攻擊情境,觀察並記錄組織人員的實際行為反應,包括郵件開啟、連結點擊、附件開啟等行為,協助組織掌握人員面臨社交工程攻擊時的風險。
演練情境包括:
- 電子郵件:可模擬附件與 URL 等攻擊路徑,記錄郵件開啟率、連結點擊率及附件開啟情況。
- 手機簡訊:模擬簡訊釣魚中的連結點擊行為,因應行動裝置普及下的攻擊情境。
演練內容亦可依組織實際需求進行客製化設計,貼近不同企業的業務場景與風險輪廓。
藉由演練結果分析,組織能具體掌握人員面對真實攻擊情境時的反應,進一步辨識高風險行為,作為後續資安教育與改善措施的依據。
想進一步了解安碁資訊如何協助企業應對資安攻擊挑戰,歡迎點擊網頁右下角對話框,與我們聯繫。
FAQ 常見問題
Q1:企業已經有郵件安全防護機制,為什麼釣魚信件還是可能進入信箱?
A1:郵件安全防護機制可協助偵測已知的惡意寄件來源、網址與郵件特徵,但攻擊者會持續更換網域、網址及跳轉頁面。部分新出現的攻擊特徵可能尚未被威脅情資收錄,因此仍有機會躲過偵測。除了技術防護,企業仍需透過人員資安意識教育、社交工程演練及通報機制,降低釣魚攻擊成功的風險。
Q2:收到疑似釣魚郵件時,應該如何判斷與處理?
A2:若郵件要求立即登入、修改密碼、確認帳號或處理異常狀況,建議先確認實際寄件地址與網域,避免直接點擊信中的連結。可改由官方網站或既有系統入口自行登入確認。若已點擊可疑連結或輸入帳號密碼,應立即依組織既定流程通報資安或 IT 人員,以利後續處置。