「撞庫攻擊」新手法與防範解方
別人的帳密外洩,為什麼我的平台也遭殃?認識「撞庫攻擊」新手法與企業防範解方
安碁資訊近期調查顯示,數個系統平台會員帳號遭冒用,導致會員點數被盜取兌換。攻擊者採用的手法正是常見的「撞庫攻擊(Credential Stuffing)」。
什麼是撞庫攻擊?一張圖看懂攻擊全貌
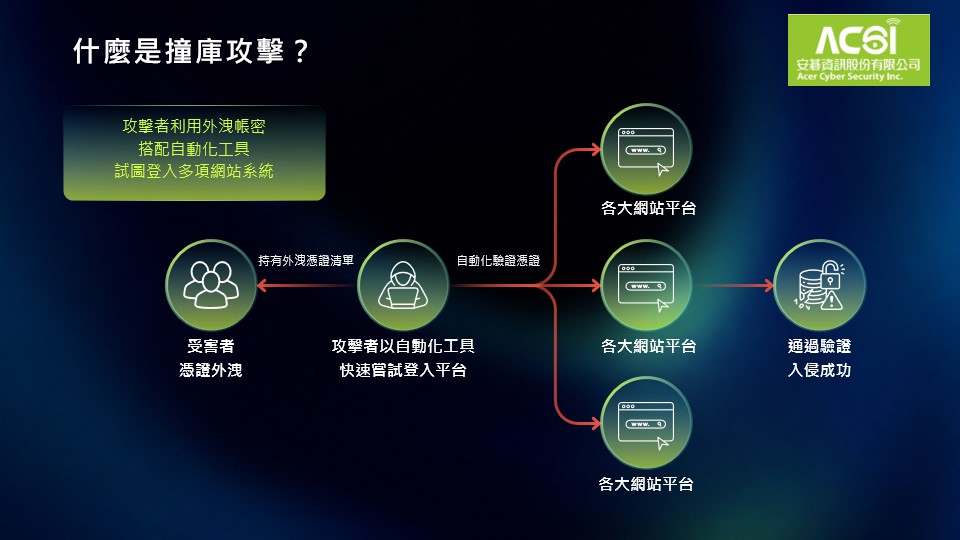
撞庫攻擊指的是攻擊者取得一組使用者外洩的帳號、密碼後,透過自動化工具,大量嘗試登入不同網站。由於許多使用者習慣在不同平台重複使用相同的帳號、密碼。一旦成功登入,攻擊者便能進一步盜取會員點數、個資或其他帳戶資產。其攻擊程序大致如下:
- 帳密外洩:使用者的帳號、密碼,因憑證或資料外洩,流入暗網交易平台。
- 攻擊者取得外洩憑證:攻擊者購買或透過其他管道,取得大量帳號、密碼組合。
- 自動化嘗試登入:利用自動化工具,將取得的帳密大量嘗試登入其他網站與服務平台。
- 成功入侵帳號:若使用者在不同平台使用相同帳密,攻擊者便可能成功登入,進一步竊取點數、個資或其他資產。
為什麼對企業而言,撞庫攻擊變得更難提前攔截?
撞庫攻擊本身並非新的攻擊手法,但值得注意的是,攻擊者開始搭配常駐代理網路(Residential Proxy Network),使企業更難單純透過 IP位址判斷流量是否異常。
過去企業面對大量異常登入時,常透過來源 IP、地理位置、黑名單等方式進行阻擋。例如,短時間內出現大量境外 IP 登入嘗試,即可能被防火牆或其他資安設備攔截。
近期資安新聞事件顯示,攻擊者可透過「常駐代理網路」,將攻擊流量轉送至一般家用網路的 IP 位址,再由這些節點對目標網站發動攻擊。
常駐代理網路的來源相當多元,其中一種方式,是透過惡意程式感染智慧電視、電視盒等常見的家用連網裝置,並在裝置中植入或啟用代理功能相關的軟體開發套件(SDK),使其加入代理網路並成為出口節點(exit node)。攻擊者再租用這些代理節點發動攻擊。
如此一來,企業看到的攻擊來源可能是一般境內家用 IP,從 IP 特徵來看與正常使用者差異有限,也讓傳統以 IP 黑名單或來源地區為主的防禦方式面臨挑戰。
ACSI 安碁資訊資安事件觀察:攻擊者可能怎麼做?
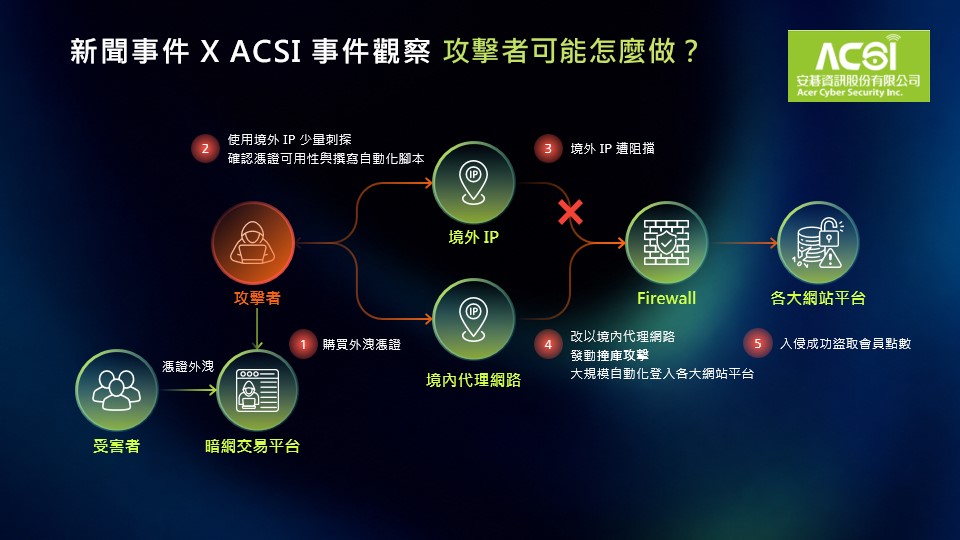
結合近期新聞趨勢與安碁資訊的實務觀察,新型態攻擊手法如下:
- 購買外洩憑證:攻擊者向暗網交易平台購買受害者外洩的帳密資料。
- 境外IP小規模試探:先用境外IP,嘗試少量登入,確認憑證是否可用,同時撰寫自動化攻擊腳本。
- 境外IP遭到阻擋:由於多數企業已針對境外 IP 建立防禦機制,企業既有的 Firewall、WAF 或黑名單機制可能快速辨識並阻擋。
- 改用境內代理網路:攻擊者轉而利用常駐代理網路,透過境內家用 IP 發動大量自動化登入,降低遭 IP 規則攔截的機率。
- 入侵成功、盜取企業客戶資產:由於代理節點的 IP 位址屬於境內、看似正常使用者,企業既有防禦機制難以察覺,攻擊者成功登入帳戶,盜取會員點數、個資或其他數位資產。僅依賴 IP來源判斷風險,已不足以因應現今的資安攻擊。
企業如何防範撞庫攻擊?深暗網情資蒐整、風險帳號監控
要有效防堵撞庫攻擊,安碁資訊建議,企業可先從「組織治理」與「使用者意識」兩個層面同步著手:
組織治理面:
- 導入多因子驗證(MFA),例如 OTP 簡訊驗證、驗證 App 等,降低單一密碼遭冒用的風險。
- 建立情資蒐集與行為分析監控機制,主動確認是否存在憑證外洩,並導入登入異常行為偵測。
- 訂定密碼複雜度原則,強制定期更換密碼,且不得與前次相同。
- 蒐集已掌握的入侵指標(如惡意 IP),納入網通設備進行阻擋策略。
使用者意識面:
- 教育使用者不要在不同平台使用相同或具規則性的帳號密碼。
- 定期提醒使用者留意帳號安全,加強整體資安意識宣導。
安碁資訊也提供深暗網情資蒐整與風險監控服務,協助企業強化防禦韌性,應對新型態的資安攻擊:
解決方案一:深暗網情資蒐整服務
安碁資訊 透過持續監控深暗網情資,協助企業掌握組織相關帳號、密碼及敏感資訊是否遭外洩或販售。服務採用威脅情資平台 KELA DARKBEAST,透過廣泛的情資來源與分析能力,協助企業及早發現潛在的帳密外洩風險,爭取處置時間。
解決方案二:深暗網風險帳號監控服務
除了掌握「帳密是否已經外洩」,安碁資訊進一步結合深暗網情資與登入行為分析,判斷外洩帳號是否出現實際遭冒用的風險。當系統發現使用者驗證資訊曾出現在外洩情資中,將進一步比對實際登入行為,例如短時間內從不合理的不同地點登入等異常情況。
若「近期帳密外洩情資」與「異常登入行為」同時出現,系統即可提高事件風險等級並發出通報,由 SOC 團隊進一步監控與處理,降低大量低風險告警造成的負擔。
常駐代理網路的興起,讓攻擊者更容易將惡意登入偽裝成一般使用者。企業若仍只依賴傳統的IP黑名單或來源地區判斷風險,可能難以即時攔截。
想進一步了解安碁資訊如何協助企業應對資安攻擊挑戰,歡迎點擊網頁右下角對話框,與我們聯繫。
FAQ
Q1:撞庫攻擊(Credential Stuffing)是什麼?
A1:撞庫攻擊是攻擊者取得他人外洩的帳號密碼後,透過自動化工具大量嘗試登入其他網站,只要使用者在不同平台重複使用相同帳密,攻擊者就可能成功入侵並盜取點數、個資或其他帳戶資產。
Q2:為什麼傳統的 IP 黑名單防禦方式攔不住撞庫攻擊?
A2:因為攻擊者開始使用「常駐代理網路」,將攻擊流量轉送至一般家用網路的 IP 位址發動攻擊,導致攻擊來源在企業眼中與正常使用者的境內家用 IP 難以區分,讓依賴來源 IP、地理位置或黑名單的傳統防禦方式失效。
Q3:企業可以怎麼防範撞庫攻擊?
A3:企業應同步從「組織治理」與「使用者意識」兩層面著手:導入多因子驗證(MFA)、建立情資蒐集與登入異常行為偵測機制、訂定並強制密碼複雜度原則,並教育使用者不要在不同平台重複使用相同帳密。
參考資料:
1. Google與FBI打擊NetNut常駐代理網路,涉及至少200萬臺家用連網裝置